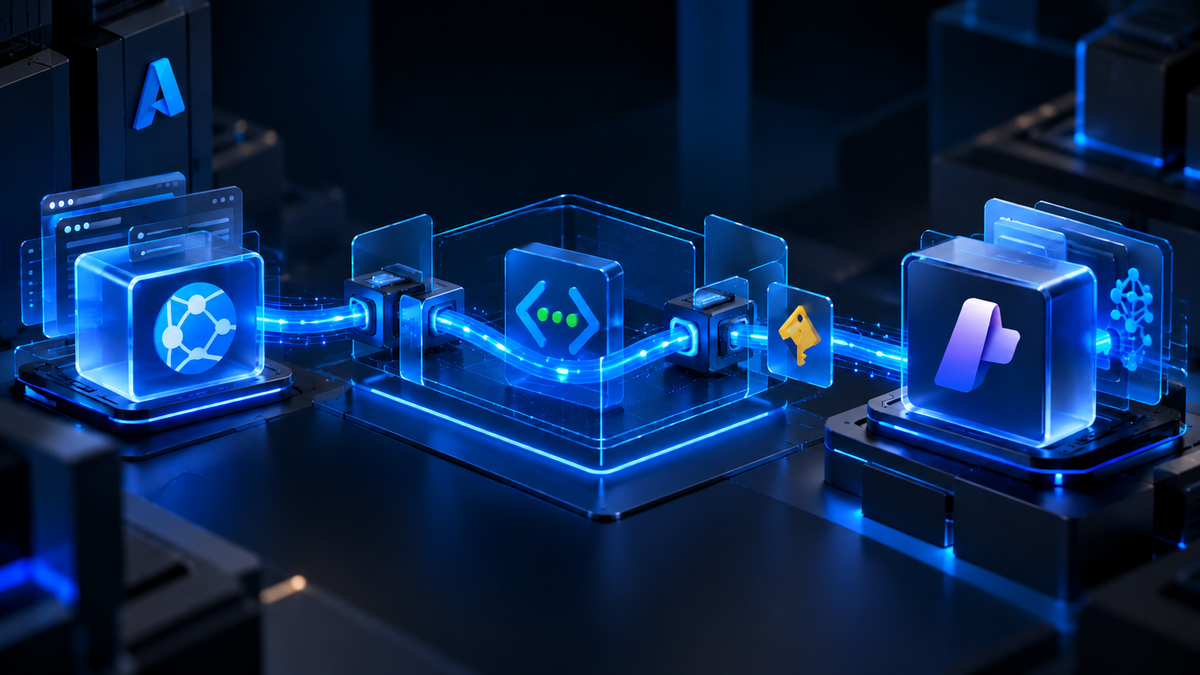
O Microsoft Foundry é a plataforma da Microsoft para criar, hospedar e orquestrar agentes de IA, e em ambientes corporativos é comum que esses agentes precisem ser consumidos por aplicações backend sem nenhuma exposição à Internet pública.
Este artigo é a segunda e última parte da série sobre como executar uma aplicação .NET no Azure App Service e consumir um agente do Microsoft Foundry utilizando exclusivamente conectividade privada. Na primeira parte montamos a infraestrutura de rede, e agora criamos a aplicação ASP.NET Core que consome o agente por esse caminho privado, autenticando com Managed Identity e sem nenhum segredo na configuração.
O conteúdo apresenta todo o processo, incluindo:
- Criação do agente azure-agent no projeto proj-default do Microsoft Foundry;
- Criação do projeto ASP.NET Core com os pacotes Azure.AI.Projects, Azure.AI.Extensions.OpenAI, Azure.Identity e Quartz.Extensions.Hosting;
- Configuração tipada no appsettings.json, com a opção de sobrescrever valores por variáveis de ambiente;
- Registro do AIProjectClient com DefaultAzureCredential e agendamento do job a cada 30 segundos com Quartz.NET;- Chamada ao agente pela Responses API do projeto, com registro da resposta e dos erros no log;
- Habilitação da Managed Identity System assigned no App Service e atribuição da role Foundry User no Foundry;
- Deploy com Azure CLI, incluindo Always On e a abertura temporária do acesso público para o zip deploy;
- Validação das respostas do agente no Log stream do App Service.
O artigo também mostra como o DefaultAzureCredential permite usar o mesmo código localmente, com o usuário do Azure CLI, e no Azure, com a Managed Identity, além de evidenciar o isolamento de rede: a mesma chamada que funciona dentro da VNet falha a partir da máquina local.
Com isso, a aplicação consome o agente de ponta a ponta pelo Private Endpoint, com o Private DNS resolvendo o hostname público do Foundry para um IP privado, formando um padrão pronto para cenários corporativos em que agentes de IA precisam ser consumidos sem exposição pública em nenhum dos dois lados.
Confira o tutorial completo e todas as etapas da configuração:
https://tallesvaliatti.com/consumindo-o-microsoft-foundry-via-azure-vnet-parte-2-57fbf924cf4f